Domain festplatten-vernichtung.de kaufen?
Wir ziehen mit dem Projekt
festplatten-vernichtung.de um.
Sind Sie am Kauf der Domain
festplatten-vernichtung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain festplatten-vernichtung.de kaufen?
Was haltet ihr von Security-Linux wie Parrot OS, Qubes OS und Whonix?
Als KI-Assistent habe ich keine Meinung, aber ich kann dir Informationen zu diesen Betriebssystemen geben. Parrot OS ist ein Linux-basiertes Betriebssystem, das sich auf Sicherheit und Privatsphäre konzentriert. Qubes OS ist ein Betriebssystem, das auf Virtualisierungstechnologie basiert und darauf abzielt, die Sicherheit durch die Isolierung von Anwendungen zu verbessern. Whonix ist ein Betriebssystem, das auf Anonymität und Privatsphäre im Internet ausgerichtet ist. Diese Betriebssysteme können für bestimmte Anwendungsfälle und Sicherheitsanforderungen nützlich sein, aber es ist wichtig, die spezifischen Funktionen und Anforderungen zu berücksichtigen, um die richtige Wahl zu treffen. **
Kann der Hostname von Parrot Security OS nicht aufgelöst werden?
Es gibt verschiedene Gründe, warum der Hostname von Parrot Security OS nicht aufgelöst werden kann. Möglicherweise liegt ein Problem mit der Netzwerkverbindung vor, oder der DNS-Server kann den Hostnamen nicht auflösen. Es kann auch sein, dass der Hostname nicht richtig konfiguriert ist. Es ist ratsam, die Netzwerkeinstellungen zu überprüfen und sicherzustellen, dass der Hostname korrekt konfiguriert ist. **
Ähnliche Suchbegriffe für Parrot Security OS
Top-Angebote
Produkte zum Begriff Parrot Security OS:
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.100,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
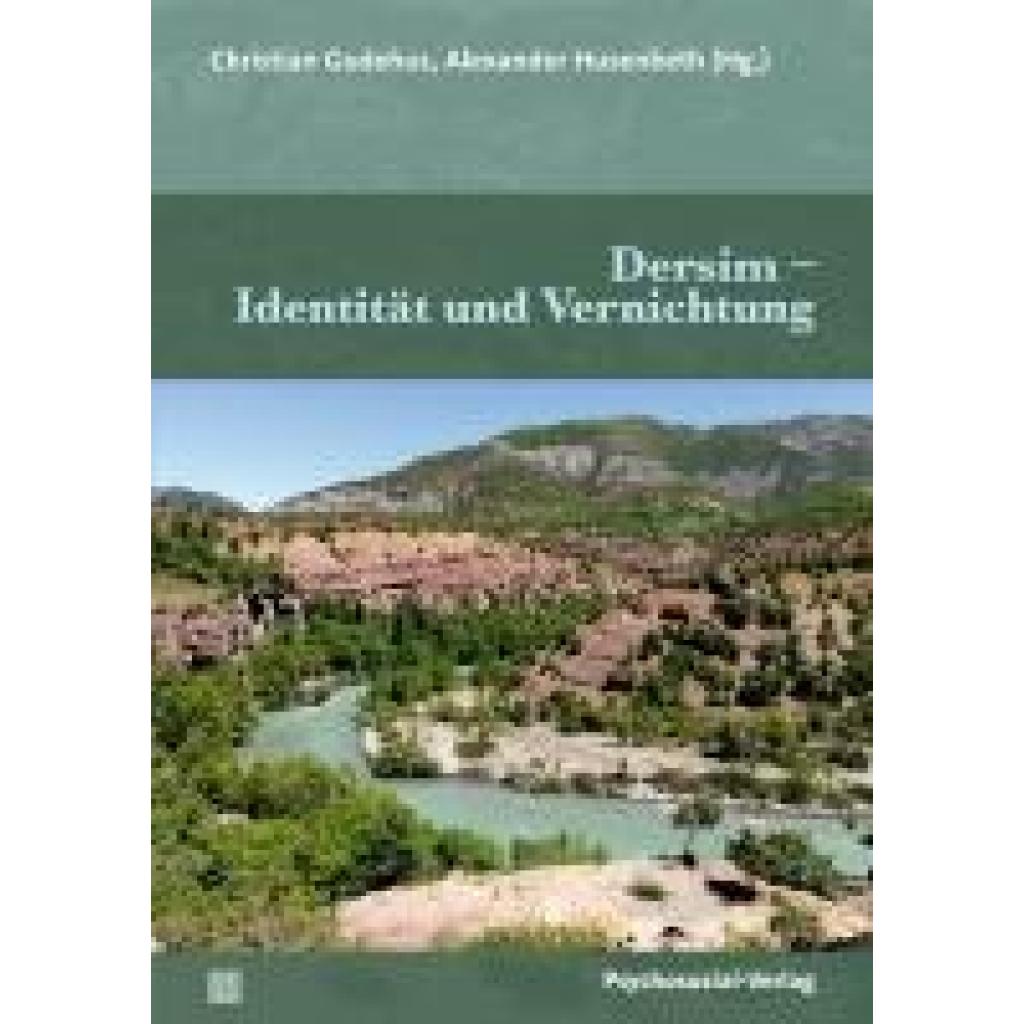
Dersim - Identität und VernichtungDersim - Identität und Vernichtung , Die in der Türkei liegende Region Dersim ist seit jeher Kristallisationspunkt vielfältiger geschichtlicher, kultureller und sprachlicher Entwicklungen. Die Historie des auch heute noch überwiegend von der alevitischen Religionsgemeinschaft bewohnten Gebiets ist dabei eng verwoben mit der Gewaltgeschichte des 20. Jahrhunderts: Die Dersim-Massaker zwischen 1937 und 1938 stellen den Ausgangspunkt von Traumata und Migrationsbewegungen dar, die insbesondere das Bild der jungen Türkei prägen und bis weit in die Gegenwart hineinwirken. Neben der Geschichte Dersims beleuchten die Beiträger*innen ebenso die über das Erlebte immer wieder herausgeforderte komplexe Identität der Dersimer*innen, die sich gerade im Kontext von religiösen Traditionen, eigenständiger Sprache und spezifischen kulturellen Bräuchen entfaltet. Mit Beiträgen von Filiz Çelik, Hüseyin Çelik, Mahîr Dogan, Martin Greve, Christian Gudehus, Ahmet Kerim Gültekin, Tessa Hofmann, Ismail Küpeli, Dilek Tepeli und Besim Can Z¿rh , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Titel der Reihe: Forum Psychosozial##, Redaktion: Gudehus, Christian~Husenbeth, Alexander, Seitenzahl/Blattzahl: 265, Keyword: Alevitentum; An Dersim erinnern; Dersim; Dersim-Massaker; Gewaltgeschichte; Kultur; Migration; Migrationsbewegung; Sprache; Trauma; Türkei; alevitische Religionsgemeinschaft; kollektive Gewalt; türkische Region Dersim, Fachschema: Türkei~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Gewalt~Trauma (medizinisch)~Traumatologie~Soziologie, Fachkategorie: Gewalt in der Gesellschaft~Traumatologie, Therapie des Schocks~Soziologie, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 19, Gewicht: 391, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berger, Sara: Experten der VernichtungExperten der Vernichtung , Das T4-Reinhardt-Netzwerk in den Lagern Belzec, Sobibor und Treblinka , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 20131002, Produktform: Kartoniert, Titel der Reihe: Studien zur Gewaltgeschichte des 20. Jahrhunderts##~Hamburger Edition##, Autoren: Berger, Sara, Seitenzahl/Blattzahl: 622, Abbildungen: 23 Schwarz-Weiß- Abbildungen, Themenüberschrift: SOCIAL SCIENCE / Violence in Society, Keyword: Aktion Reinhardt; Aktion T4; Belcec; Euthanasie; Genozid; Gewalt; Holocaust; Konzentrationslager; Lagerforschung; Nationalsozialismus; NS; Shoah; Vernichtungslager; Völkermord; Zweiter Weltkrieg, Fachschema: Konzentrationslager / Vernichtungslager~Vernichtungslager~Genozid~Mord / Völkermord~Völkermord~Faschismus / Nationalsozialismus~Nationalsozialismus~Nazifizierung~Nazismus~Holocaust~Judenverfolgung / Holocaust~Shoah, Fachkategorie: Soziologie, Zeitraum: 1933-1945 (nationalsozialistische Zeit), Thema: Auseinandersetzen, Warengruppe: HC/Soziologie, Fachkategorie: Holocaust, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hamburger Edition, Verlag: Hamburger Edition, Verlag: Hamburger Edition, HIS, Länge: 216, Breite: 143, Höhe: 40, Gewicht: 780, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 111497328,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist Parrot OS?
Parrot OS ist ein Betriebssystem, das auf Debian basiert und speziell für Sicherheitsexperten, Penetrationstester und Forensiker entwickelt wurde. Es enthält eine Vielzahl von Werkzeugen für die Durchführung von Sicherheitstests, digitale Forensik und Anonymität im Internet. Parrot OS wird häufig für das Testen von Netzwerksicherheit, das Aufspüren von Schwachstellen und das Durchführen von Ethical Hacking verwendet. Es zeichnet sich durch seine Benutzerfreundlichkeit, Stabilität und Sicherheit aus. **
-
Kann Parrot OS keine Tools installieren?
Parrot OS kann Tools installieren, da es auf Debian basiert und Zugriff auf den Debian-Paketmanager hat. Mit dem Paketmanager können verschiedene Tools und Softwarepakete installiert werden, um die Funktionalität des Betriebssystems zu erweitern. **
-
Gibt es bei Parrot OS kein Root-Dateisystem?
Parrot OS basiert auf Debian und verwendet standardmäßig das sudo-System, um privilegierte Befehle auszuführen. Es gibt jedoch auch die Möglichkeit, das Root-Dateisystem zu aktivieren, wenn dies gewünscht ist. Dies kann über die Eingabe von "sudo su" oder "sudo -i" in einem Terminalfenster erreicht werden. **
-
Warum ist libappindicator1 in Parrot OS Linux nicht verfügbar?
Libappindicator1 ist in Parrot OS Linux möglicherweise nicht verfügbar, da es sich um eine spezielle Bibliothek handelt, die hauptsächlich für die Integration von Anwendungsindikatoren in die GNOME-Desktop-Umgebung verwendet wird. Da Parrot OS jedoch auf der XFCE-Desktop-Umgebung basiert, wird libappindicator1 möglicherweise nicht standardmäßig unterstützt. Stattdessen verwendet XFCE normalerweise das Panel Plugin 'xfce4-indicator-plugin' für die Anzeige von Anwendungsindikatoren. Es ist möglich, dass Benutzer von Parrot OS alternative Lösungen finden müssen, um Anwendungsindikatoren in ihrer Umgebung zu nutzen. **

Wie installiere ich Parrot OS auf einem Raspberry Pi?
Um Parrot OS auf einem Raspberry Pi zu installieren, musst du zuerst das Parrot OS Image für den Raspberry Pi herunterladen. Dann musst du das Image auf eine SD-Karte schreiben, zum Beispiel mit dem Programm Etcher. Anschließend steckst du die SD-Karte in den Raspberry Pi und startest ihn. Parrot OS sollte nun von der SD-Karte booten und du kannst die Installation abschließen. **
Warum funktioniert der Befehl "parrot os su root" nicht?
Der Befehl "parrot os su root" funktioniert wahrscheinlich nicht, weil "parrot os" kein gültiger Befehl ist. Möglicherweise meintest du "sudo su root" oder "su root" für den Wechsel zum Root-Benutzer in Parrot OS. **
Top-Angebote
Produkte zum Begriff Parrot Security OS:
-
Das Vergessen der Vernichtung ist ein Teil der Vernichtung selbst, Fachbücher"Das Vergessen der Vernichtung ist ein Teil der Vernichtung selbst" ist ein eindringliches Fachbuch, das sich mit der Rolle der Ärzteschaft während der Zeit des Nationalsozialismus auseinandersetzt. Ausgezeichnet mit dem Forschungspreis, beleuchtet es die Lebensgeschichten von 23 Opfern der NS-Euthanasie, die auf der Grundlage von rekonstruierten Krankengeschichten erzählt werden. Diese Geschichten geben Einblick in das Schicksal von über 70.000 psychisch kranken und geistig behinderten Menschen, die zwischen 1940 und 1941 von Ärzten zur Tötung bestimmt wurden. Der Band bietet nicht nur eine historische Analyse der deutschen Anstaltspsychiatrie, sondern untersucht auch die sozialen und regionalen Hintergründe der Opfer sowie die Selektionskriterien der Täter. Durch die Wiederentdeckung von Krankenakten, die lange als verloren galten, wird es möglich, die Individualität der Opfer sichtbar zu machen und deren Schicksale in den historischen Kontext einzuordnen. Dieses Buch ist ein wichtiger Beitrag zur Erinnerungskultur und zur Aufarbeitung der Verbrechen des Nationalsozialismus.28,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.100,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was haltet ihr von Security-Linux wie Parrot OS, Qubes OS und Whonix?
Als KI-Assistent habe ich keine Meinung, aber ich kann dir Informationen zu diesen Betriebssystemen geben. Parrot OS ist ein Linux-basiertes Betriebssystem, das sich auf Sicherheit und Privatsphäre konzentriert. Qubes OS ist ein Betriebssystem, das auf Virtualisierungstechnologie basiert und darauf abzielt, die Sicherheit durch die Isolierung von Anwendungen zu verbessern. Whonix ist ein Betriebssystem, das auf Anonymität und Privatsphäre im Internet ausgerichtet ist. Diese Betriebssysteme können für bestimmte Anwendungsfälle und Sicherheitsanforderungen nützlich sein, aber es ist wichtig, die spezifischen Funktionen und Anforderungen zu berücksichtigen, um die richtige Wahl zu treffen. **
-
Kann der Hostname von Parrot Security OS nicht aufgelöst werden?
Es gibt verschiedene Gründe, warum der Hostname von Parrot Security OS nicht aufgelöst werden kann. Möglicherweise liegt ein Problem mit der Netzwerkverbindung vor, oder der DNS-Server kann den Hostnamen nicht auflösen. Es kann auch sein, dass der Hostname nicht richtig konfiguriert ist. Es ist ratsam, die Netzwerkeinstellungen zu überprüfen und sicherzustellen, dass der Hostname korrekt konfiguriert ist. **
-
Was ist Parrot OS?
Parrot OS ist ein Betriebssystem, das auf Debian basiert und speziell für Sicherheitsexperten, Penetrationstester und Forensiker entwickelt wurde. Es enthält eine Vielzahl von Werkzeugen für die Durchführung von Sicherheitstests, digitale Forensik und Anonymität im Internet. Parrot OS wird häufig für das Testen von Netzwerksicherheit, das Aufspüren von Schwachstellen und das Durchführen von Ethical Hacking verwendet. Es zeichnet sich durch seine Benutzerfreundlichkeit, Stabilität und Sicherheit aus. **
-
Kann Parrot OS keine Tools installieren?
Parrot OS kann Tools installieren, da es auf Debian basiert und Zugriff auf den Debian-Paketmanager hat. Mit dem Paketmanager können verschiedene Tools und Softwarepakete installiert werden, um die Funktionalität des Betriebssystems zu erweitern. **
Ähnliche Suchbegriffe für Parrot Security OS
-
Dersim - Identität und VernichtungDersim - Identität und Vernichtung , Die in der Türkei liegende Region Dersim ist seit jeher Kristallisationspunkt vielfältiger geschichtlicher, kultureller und sprachlicher Entwicklungen. Die Historie des auch heute noch überwiegend von der alevitischen Religionsgemeinschaft bewohnten Gebiets ist dabei eng verwoben mit der Gewaltgeschichte des 20. Jahrhunderts: Die Dersim-Massaker zwischen 1937 und 1938 stellen den Ausgangspunkt von Traumata und Migrationsbewegungen dar, die insbesondere das Bild der jungen Türkei prägen und bis weit in die Gegenwart hineinwirken. Neben der Geschichte Dersims beleuchten die Beiträger*innen ebenso die über das Erlebte immer wieder herausgeforderte komplexe Identität der Dersimer*innen, die sich gerade im Kontext von religiösen Traditionen, eigenständiger Sprache und spezifischen kulturellen Bräuchen entfaltet. Mit Beiträgen von Filiz Çelik, Hüseyin Çelik, Mahîr Dogan, Martin Greve, Christian Gudehus, Ahmet Kerim Gültekin, Tessa Hofmann, Ismail Küpeli, Dilek Tepeli und Besim Can Z¿rh , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Titel der Reihe: Forum Psychosozial##, Redaktion: Gudehus, Christian~Husenbeth, Alexander, Seitenzahl/Blattzahl: 265, Keyword: Alevitentum; An Dersim erinnern; Dersim; Dersim-Massaker; Gewaltgeschichte; Kultur; Migration; Migrationsbewegung; Sprache; Trauma; Türkei; alevitische Religionsgemeinschaft; kollektive Gewalt; türkische Region Dersim, Fachschema: Türkei~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Gewalt~Trauma (medizinisch)~Traumatologie~Soziologie, Fachkategorie: Gewalt in der Gesellschaft~Traumatologie, Therapie des Schocks~Soziologie, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 19, Gewicht: 391, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berger, Sara: Experten der VernichtungExperten der Vernichtung , Das T4-Reinhardt-Netzwerk in den Lagern Belzec, Sobibor und Treblinka , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 20131002, Produktform: Kartoniert, Titel der Reihe: Studien zur Gewaltgeschichte des 20. Jahrhunderts##~Hamburger Edition##, Autoren: Berger, Sara, Seitenzahl/Blattzahl: 622, Abbildungen: 23 Schwarz-Weiß- Abbildungen, Themenüberschrift: SOCIAL SCIENCE / Violence in Society, Keyword: Aktion Reinhardt; Aktion T4; Belcec; Euthanasie; Genozid; Gewalt; Holocaust; Konzentrationslager; Lagerforschung; Nationalsozialismus; NS; Shoah; Vernichtungslager; Völkermord; Zweiter Weltkrieg, Fachschema: Konzentrationslager / Vernichtungslager~Vernichtungslager~Genozid~Mord / Völkermord~Völkermord~Faschismus / Nationalsozialismus~Nationalsozialismus~Nazifizierung~Nazismus~Holocaust~Judenverfolgung / Holocaust~Shoah, Fachkategorie: Soziologie, Zeitraum: 1933-1945 (nationalsozialistische Zeit), Thema: Auseinandersetzen, Warengruppe: HC/Soziologie, Fachkategorie: Holocaust, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hamburger Edition, Verlag: Hamburger Edition, Verlag: Hamburger Edition, HIS, Länge: 216, Breite: 143, Höhe: 40, Gewicht: 780, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 111497328,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.48,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es bei Parrot OS kein Root-Dateisystem?
Parrot OS basiert auf Debian und verwendet standardmäßig das sudo-System, um privilegierte Befehle auszuführen. Es gibt jedoch auch die Möglichkeit, das Root-Dateisystem zu aktivieren, wenn dies gewünscht ist. Dies kann über die Eingabe von "sudo su" oder "sudo -i" in einem Terminalfenster erreicht werden. **
-
Warum ist libappindicator1 in Parrot OS Linux nicht verfügbar?
Libappindicator1 ist in Parrot OS Linux möglicherweise nicht verfügbar, da es sich um eine spezielle Bibliothek handelt, die hauptsächlich für die Integration von Anwendungsindikatoren in die GNOME-Desktop-Umgebung verwendet wird. Da Parrot OS jedoch auf der XFCE-Desktop-Umgebung basiert, wird libappindicator1 möglicherweise nicht standardmäßig unterstützt. Stattdessen verwendet XFCE normalerweise das Panel Plugin 'xfce4-indicator-plugin' für die Anzeige von Anwendungsindikatoren. Es ist möglich, dass Benutzer von Parrot OS alternative Lösungen finden müssen, um Anwendungsindikatoren in ihrer Umgebung zu nutzen. **
-
Wie installiere ich Parrot OS auf einem Raspberry Pi?
Um Parrot OS auf einem Raspberry Pi zu installieren, musst du zuerst das Parrot OS Image für den Raspberry Pi herunterladen. Dann musst du das Image auf eine SD-Karte schreiben, zum Beispiel mit dem Programm Etcher. Anschließend steckst du die SD-Karte in den Raspberry Pi und startest ihn. Parrot OS sollte nun von der SD-Karte booten und du kannst die Installation abschließen. **
-
Warum funktioniert der Befehl "parrot os su root" nicht?
Der Befehl "parrot os su root" funktioniert wahrscheinlich nicht, weil "parrot os" kein gültiger Befehl ist. Möglicherweise meintest du "sudo su root" oder "su root" für den Wechsel zum Root-Benutzer in Parrot OS. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.